아웃룩, 핫메일 메일 반송 550 5.7.1: 지금 생기는 일
해외 거래처나 고객에게 메일을 보냈는데 몇 분 뒤 영어로 된 반송 메일이 돌아오는 경우가 이번 주 들어 부쩍 늘었습니다. 받는 사람 주소가 outlook.com, hotmail.com, live.com, msn.com 처럼 마이크로소프트 개인용 메일이라면 이번 일일 가능성이 큽니다. 반송 메일에는 '550 5.7.1 Message rejected: Message lacks SPF/DKIM/DMARC Auth Records'라는 문장이 들어 있고, 뒤에 (AS9031519) 같은 괄호 코드와 서버 이름이 붙습니다. 마이크로소프트 365로 보내는 쪽에서는 제목이 'SPF validation error'와 550 5.7.23으로 먼저 보이고, 자세히 펼치면 같은 5.7.1 문장이 나옵니다.
메일 서비스 업체 MailRoute는 11월 5일 자사 발송 기록에서 이 반송을 처음 봤다고 밝혔고, 같은 날부터 다른 관리자들의 보고가 이어졌습니다. 마이크로소프트 Q&A 게시판에는 11월 6일부터 같은 오류를 묻는 글이 여러 개 올라왔습니다. 대상은 개인용 Outlook.com 쪽이고, 회사에서 쓰는 마이크로소프트 365 받은편지함은 이번 보고에서 빠져 있습니다.
헷갈리게 만드는 점은 모든 메일이 막히지 않는다는 것입니다. 같은 도메인에서 보낸 메일도 어떤 것은 들어가고 어떤 것은 튕기며, 튕긴 메일을 그대로 다시 보내면 들어가기도 합니다. 그래서 보낸 사람은 일시적인 오류로 넘기기 쉽고, 받는 사람은 메일이 왔었다는 사실 자체를 모릅니다. 견적서, 서류 제출 안내, 예약 확인처럼 한 번 놓치면 곤란한 메일일수록 반송 메일을 지우기 전에 한 번 읽어 볼 필요가 있습니다.
누가 해당되는지도 짚어 두겠습니다. 개인 @naver.com, @daum.net, @kakao.com, @gmail.com 주소로 보내는 경우에는 이 도메인들에 이미 DMARC 레코드가 있어서, 적어도 'DMARC가 없다'는 이유로 걸릴 일은 없습니다. 영향을 받는 쪽은 회사 도메인, 쇼핑몰 도메인, 개인 도메인으로 메일을 보내는 사람입니다. 가비아 메일, 하이웍스, 네이버 웍스, 구글 워크스페이스, 마이크로소프트 365처럼 어떤 서비스를 쓰든 레코드는 각자 자기 도메인에 따로 넣어야 합니다.
마이크로소프트 입장: 서비스 문제로 조사 중, 정책 변경 공지는 없음
마이크로소프트가 이메일 인증을 강하게 요구하기 시작한 것은 이번이 처음이 아닙니다. 2025년 4월 마이크로소프트 디펜더 블로그는 하루 5,000통 넘게 보내는 도메인에 SPF와 DKIM 통과, 그리고 최소 p=none 이상의 DMARC를 요구한다고 발표했고, 2025년 5월 5일부터 이를 지키지 않은 메일을 '550 5.7.515 Access denied'로 거절하기 시작했습니다. 다만 그 규칙은 대량 발송자를 겨냥한 것이었고, 오류 코드도 이번과 다릅니다.
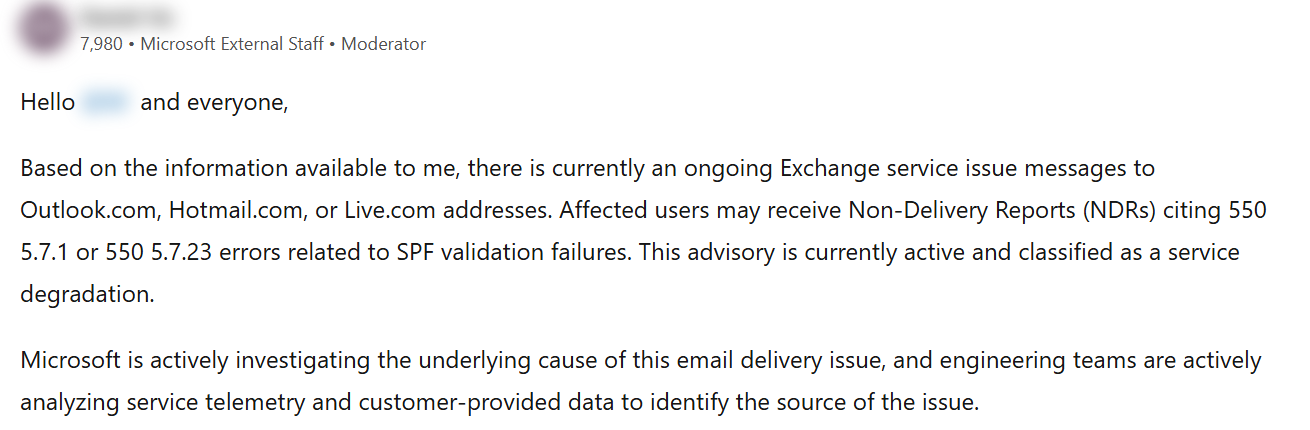
이번 반송은 하루 몇 통 보내는 작은 사무실 메일에서도 나오고, 오류 문장도 무엇이 실패했는지 알려 주지 않고 레코드가 없다고만 말합니다. 11월 9일 한국 시간 오후 5시 24분, 마이크로소프트 외부 지원 담당 모더레이터는 Q&A 게시판에 Outlook.com, Hotmail.com, Live.com으로 가는 메일에 Exchange 서비스 문제가 진행 중이고, 이 안내가 서비스 성능 저하로 분류돼 있으며 엔지니어링 팀이 원인을 조사하고 있다고 답했습니다. 정책을 바꿨다는 공지나 블로그 글은 이 시점까지 나오지 않았습니다.
같은 게시판의 자원봉사 모더레이터가 정리한 내용도 참고할 만합니다. SPF는 정상인데 DMARC 레코드가 없는 도메인의 메일이 AS9031519로 거절되는 사례가 많고, 지금 가장 나은 우회책은 보내는 쪽 도메인에 최소한의 DMARC 레코드를 넣는 것이라는 정리입니다. 동시에 SPF, DKIM, DMARC를 오래전부터 다 갖춘 도메인도 가끔 튕긴다는 보고가 있어, DMARC가 없는 것만으로 모든 경우가 설명되지는 않는다고 덧붙였습니다. 정리하면 'DMARC 추가'는 많은 사람에게 통한 해결책이지만, 마이크로소프트 쪽 문제가 따로 풀려야 하는 몫도 남아 있는 상태입니다.
| 구분 | 2025년 대량 발송자 규칙 | 2026년 11월 반송 |
|---|---|---|
| 대상 | 하루 5,000통 넘게 보내는 도메인 | 보내는 양과 관계없이 일부 메일 |
| 반송 문구 | 550 5.7.515 Access denied | 550 5.7.1 Message lacks SPF/DKIM/DMARC Auth Records |
| 공지 | 2025년 4월 블로그로 발표 | 11월 9일 기준 정책 공지 없음, 서비스 문제로 조사 중 |
마이크로소프트 디펜더 블로그와 Q&A 답변 기준.
DMARC 레코드 확인 방법: nslookup 한 줄
먼저 내 도메인에 DMARC 레코드가 있는지부터 봅니다. DMARC 레코드는 도메인 바로 아래가 아니라 _dmarc 라는 이름을 앞에 붙인 주소에 TXT 레코드로 들어 있습니다. 그래서 도메인 이름만 조회하면 안 보이고, _dmarc.내도메인 을 조회해야 합니다. 윈도우라면 명령 프롬프트나 파워셸에서 nslookup 한 줄이면 되고, 맥이나 리눅스에서는 dig를 씁니다.
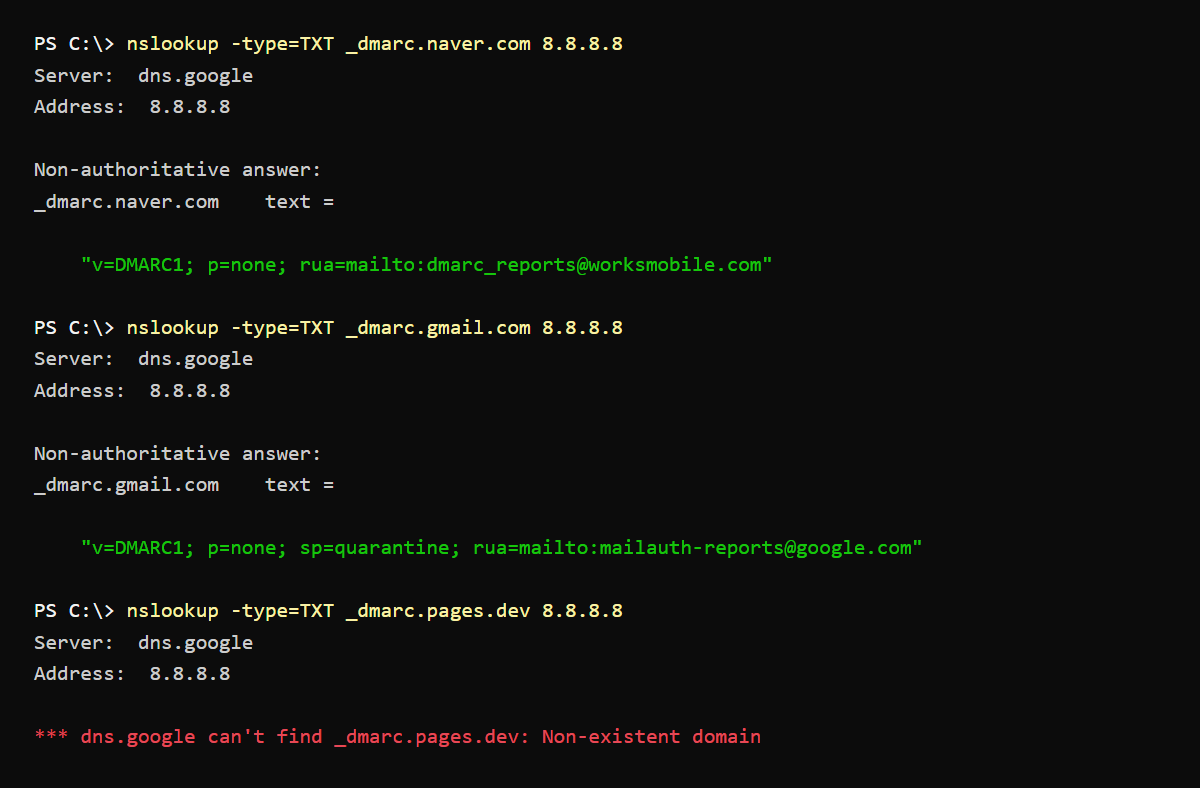
아래 화면은 윈도우 파워셸에서 구글 공개 DNS에 직접 물어본 결과입니다. naver.com과 gmail.com은 v=DMARC1; p=none 으로 시작하는 레코드가 바로 나옵니다. 레코드가 없는 도메인은 Non-existent domain 이나 '이름이 없습니다' 같은 문장이 나옵니다. 내 도메인이 이렇게 나오면 이번 반송에 걸릴 수 있는 상태입니다.
회사 도메인을 직접 관리하지 않는다면 이 결과를 메일 담당자나 웹 에이전시에 그대로 전달하면 됩니다. 결과 한 줄만 있어도 무엇을 고쳐야 하는지 바로 알 수 있습니다.
# 윈도우 (명령 프롬프트, 파워셸)
nslookup -type=TXT _dmarc.example.com 8.8.8.8

# 맥, 리눅스
dig +short TXT _dmarc.example.comDMARC 설정 방법: 가비아 DNS 관리툴 기준
레코드를 넣는 곳은 메일 서비스가 아니라 도메인의 DNS를 관리하는 곳입니다. 보통은 도메인을 산 업체(가비아, 카페24, 후이즈, 클라우드플레어 등)이고, 네임서버를 다른 곳으로 옮겨 두었다면 그쪽입니다. 국내에서 많이 쓰는 가비아를 예로 들면 공식 안내 순서는 이렇습니다. 로그인한 뒤 서비스 관리에서 DNS 관리툴로 들어가 도메인을 고르고 DNS 설정을 누른 다음, 레코드 추가로 새 줄을 만듭니다.
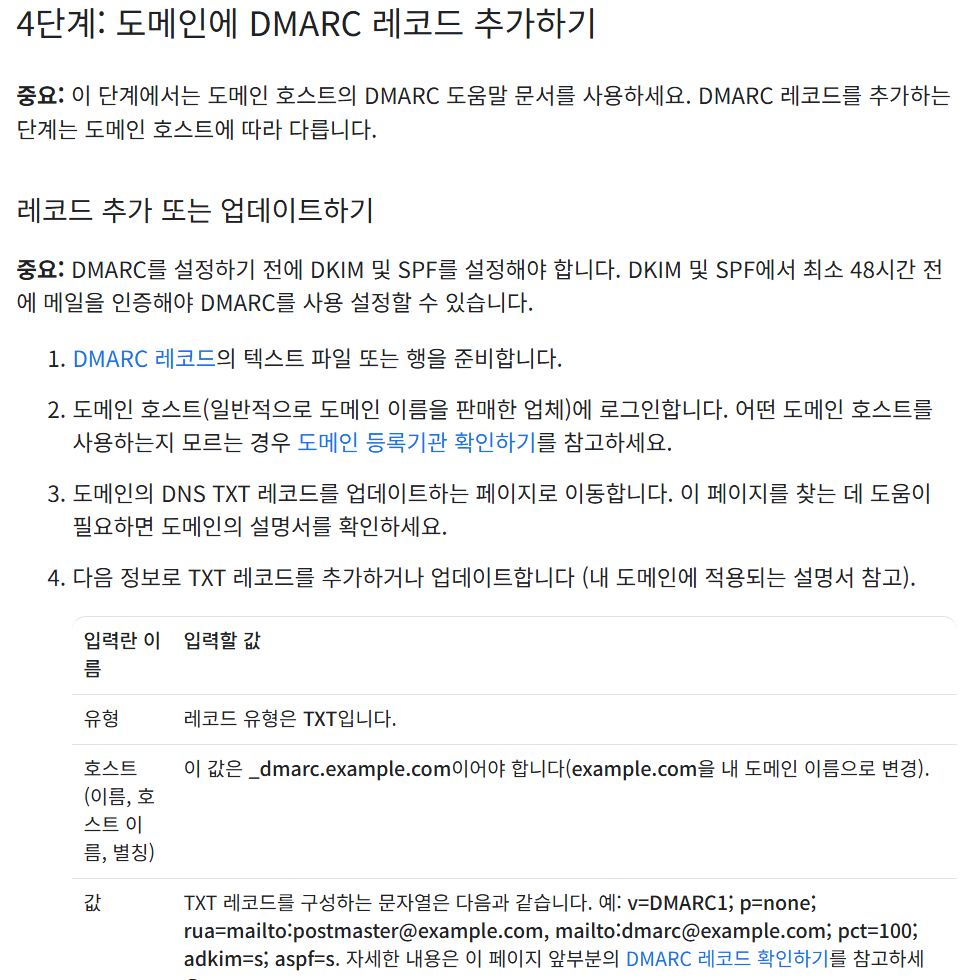
새 줄에서 타입은 TXT를 고르고, 호스트 칸에는 _dmarc 만 적습니다. 가비아는 뒤에 원래 도메인을 자동으로 붙이기 때문에 _dmarc.example.com 을 통째로 적으면 주소가 두 번 겹칩니다. 값 칸에는 v=DMARC1; p=none 을 넣고 확인을 누른 뒤, 화면 아래 저장까지 눌러야 반영됩니다. 다른 업체도 이름만 조금 다를 뿐 타입 TXT, 이름 _dmarc, 값 v=DMARC1; p=none 세 가지를 넣는 것은 같습니다.
저장한 뒤 바로 반영되지는 않습니다. 가비아는 네트워크 환경에 따라 최대 48시간이 걸릴 수 있다고 안내합니다. 실제로는 몇 분에서 몇 시간 안에 조회되는 경우가 많으니, 앞에서 쓴 nslookup 명령을 다시 돌려 v=DMARC1 줄이 나오는지 보면 됩니다. 이미 DMARC 레코드가 있는데 또 하나를 추가하면 안 됩니다. DMARC 레코드는 도메인당 하나여야 하므로, 있는 경우에는 새로 만들지 말고 기존 값을 고칩니다.
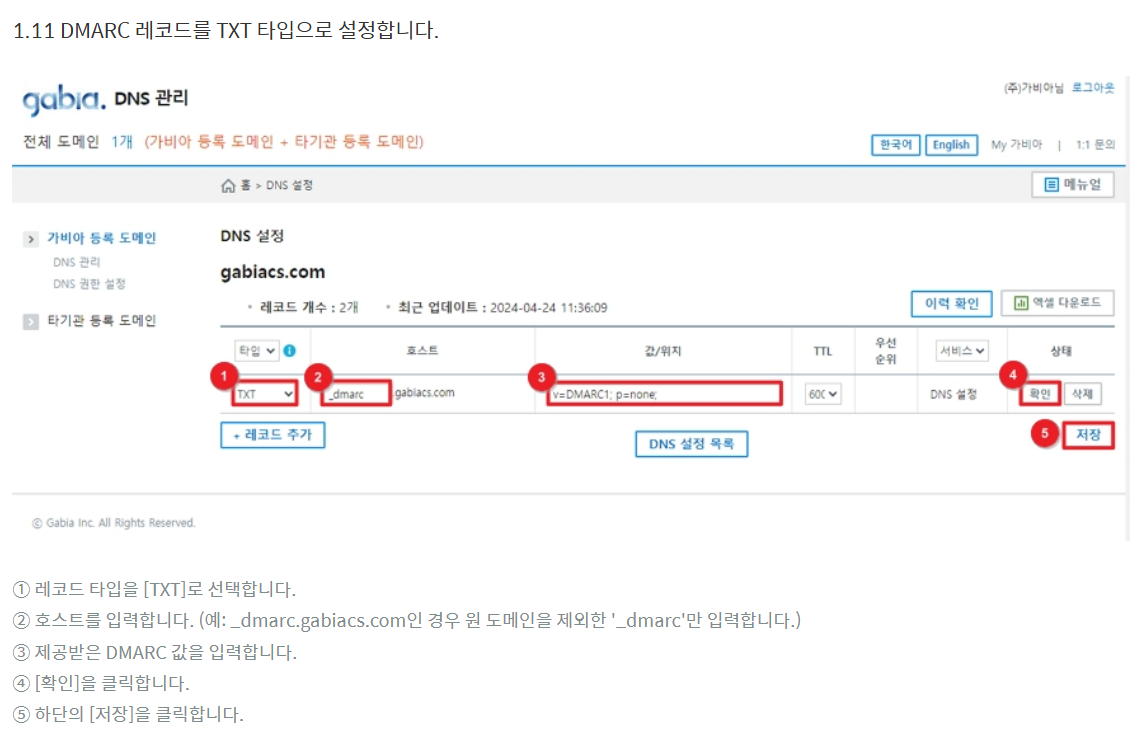
타입: TXT
호스트(이름): _dmarc
값: v=DMARC1; p=nonep=none부터 시작하는 이유와 rua 보고서 주소
DMARC 레코드의 p 값은 인증에 실패한 메일을 받는 쪽이 어떻게 처리할지 정하는 칸입니다. none은 아무 조치 없이 그대로 전달하라는 뜻이고, quarantine은 스팸함으로, reject는 거부하라는 뜻입니다. 구글 워크스페이스 도움말은 처음에는 none으로 시작해 내 도메인 메일이 어떻게 인증되는지 파악한 뒤 quarantine이나 reject로 올리라고 권하고, 마이크로소프트도 none에서 quarantine, reject 순서로 천천히 올리라고 안내합니다.
그래서 이번 반송을 막는 목적이라면 p=none 한 줄로 충분합니다. 다른 메일 서비스가 내 메일을 다루는 방식은 바뀌지 않고, 도메인이 DMARC를 쓴다는 사실만 알립니다. 반대로 처음부터 reject를 넣으면, 내가 잊고 있던 발송 경로(쇼핑몰 주문 알림, 뉴스레터 서비스, 사무실 복합기 스캔 메일 등)가 인증에 실패해 오히려 정상 메일이 막힐 수 있습니다.
rua 는 받는 서버들이 보내 주는 DMARC 집계 보고서를 받을 주소입니다. 넣지 않아도 레코드는 동작하지만, 넣어 두면 누가 내 도메인 이름으로 메일을 보내는지 볼 수 있습니다. 구글은 보고서가 꽤 많이 올 수 있으니 개인 메일함 대신 보고서 전용 메일함이나 그룹을 만들라고 권합니다. 마이크로소프트는 rua 보고서는 보내지만 ruf 보고서는 보낼 계획이 없다고 밝혔습니다.
DMARC만 넣어서는 안 되는 경우: SPF, DKIM 정렬
DMARC 레코드는 SPF와 DKIM 위에 얹는 규칙이라 혼자서는 메일을 통과시켜 주지 못합니다. 메일이 DMARC를 통과하려면 SPF나 DKIM 중 하나가 통과하고, 그 도메인이 받는 사람 눈에 보이는 보낸 사람 주소의 도메인과 맞아야 합니다. 이걸 정렬이라고 부릅니다. 구글 도움말은 SPF나 DKIM을 먼저 설정하고 적어도 48시간이 지난 뒤 DMARC를 켜라고 안내합니다. 순서를 거꾸로 하면 메일 전송 문제가 생길 수 있다는 경고도 있습니다.
자주 놓치는 경우가 마이크로소프트 365에서 회사 도메인으로 메일을 보내는 경우입니다. 마이크로소프트 문서에 따르면 회사 도메인(예: contoso.com)으로 보내는 메일은 DKIM 서명을 따로 설정하기 전까지 그 도메인으로 서명되지 않습니다. 이 상태라면 SPF가 맞는지부터 보고, 가능하면 디펜더 포털에서 회사 도메인 DKIM 서명을 켜 두는 편이 안전합니다. 가비아 메일, 하이웍스, 네이버 웍스 같은 서비스도 각자 SPF와 DKIM 값을 안내하므로 그 값이 DNS에 들어가 있는지 함께 확인합니다.
레코드를 다 갖췄는데도 outlook.com 쪽으로 가끔 반송된다면, 앞에서 본 것처럼 마이크로소프트 쪽 문제일 수 있습니다. 이때는 반송 메일 원문을 지우지 말고 마이크로소프트 발신자 지원 양식으로 신고하는 것이 지금 할 수 있는 일입니다. 받는 사람이 hotmail.com 같은 개인 주소를 쓰고 있다면 받는 쪽 설정으로는 고칠 수 없습니다. 받는 사람은 Outlook 웹의 도움말 메뉴에서 피드백, 문제 보고로 알릴 수 있고, 급한 메일이라면 보낸 쪽에서 다른 주소로 한 번 더 보내 달라고 부탁하는 편이 빠릅니다.