그림판 원격 코드 실행 취약점 CVE-2026-83844 내용
마이크로소프트 보안 대응 센터(MSRC)의 보안 업데이트 가이드에 'Windows Paint Remote Code Execution Vulnerability'라는 제목의 항목이 올라와 있습니다. 번호는 CVE-2026-83844이고, 10월 정기 보안 업데이트 묶음(2026년 10월 13일, 미국 시간 기준)에 들어간 항목입니다. 영향은 원격 코드 실행, 최대 심각도는 '중요(Important)'로 표시돼 있습니다.
설명은 한 줄입니다. 그림판에서 메모리의 허용 범위를 벗어나 데이터를 읽는 문제(Out-of-bounds Read, CWE-125)가 있고, 이 때문에 권한이 없는 공격자가 네트워크를 통해 코드를 실행할 수 있다는 내용입니다. 우리가 흔히 쓰는 그림 그리는 앱이 '네트워크로 코드 실행'이라는 말과 같이 묶여 있다 보니 처음 보는 사람 대부분이 고개를 갸웃하게 됩니다.
MSRC 문서의 자주 묻는 질문 항목에는 공격 방식이 조금 더 적혀 있습니다. 인증되지 않은 공격자가 특수하게 조작한 패킷을 영향을 받는 서비스로 보내면 대상 시스템에서 코드를 실행할 수 있고, 이때 인증이나 사용자 조작이 필요하지 않다는 설명입니다. 다만 그 '서비스'가 그림판의 어떤 기능인지, 어떤 포트나 연결을 쓰는지는 공개 문서 어디에도 나와 있지 않습니다.
CVE.org에 등록된 기록은 영향을 받는 제품을 Microsoft Paint, 버전을 11.0.0.0 이상 11.2605.91.0 미만으로 적고 있습니다. 같은 기록은 10월 31일에 한 번 갱신됐고, MSRC 쪽 수정 내역에는 10월 13일 최초 게시 한 줄만 남아 있습니다.
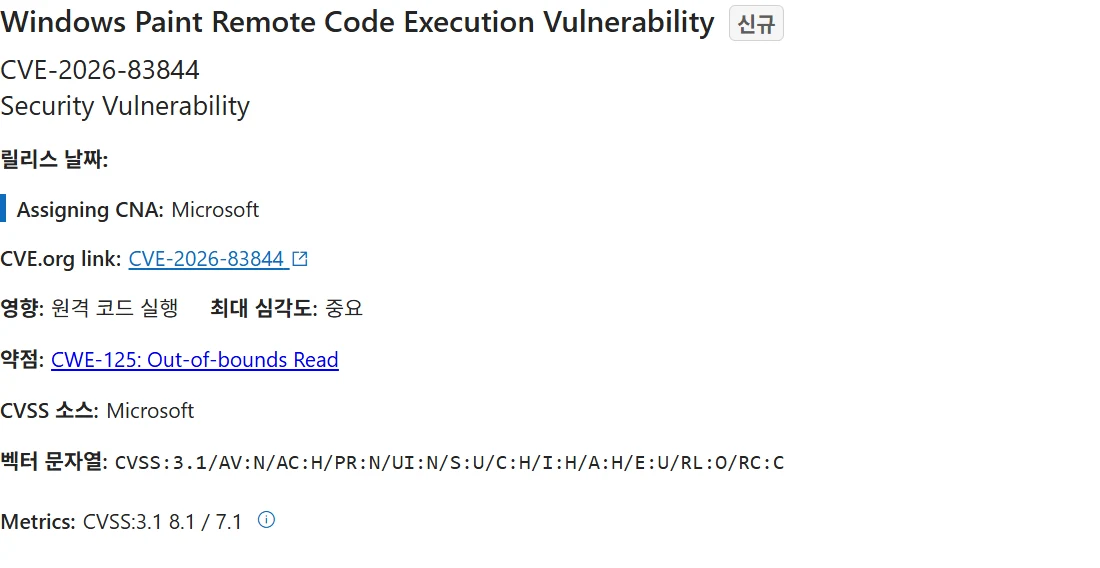
해커뉴스에서 다시 화제가 된 그림판 보안 업데이트
공지 자체는 3주쯤 전에 나왔지만, 11월 6일 해커뉴스 첫 화면에 CVE 기록 링크가 올라오면서 다시 퍼졌습니다. 우리 시간으로 11월 6일 밤 기준 574점, 댓글 210개가 달린 상태였습니다.
댓글 분위기는 대체로 당황스러움입니다. 가장 위에 걸린 댓글은 '그림판이 원격에서, 사용자 조작도 없이 코드를 실행할 수 있다고?'였고, 그림판이 포트를 여느냐, 어떤 네트워크를 말하는 거냐는 질문이 줄줄이 이어졌습니다. 설명과 영향 둘 중 하나는 잘못 적힌 것 같다는 반론도 있었고, 그림판에 들어간 AI 기능과 관련 있지 않겠느냐는 추측도 나왔습니다. 추측은 추측일 뿐이고, 마이크로소프트가 원인 기능을 따로 밝힌 내용은 없습니다.
실용적으로 가장 도움이 된 댓글은 따로 있었습니다. 윈도우 업데이트에는 아무것도 뜨지 않아서 Microsoft Store에 들어가 고친 버전을 받았다는 경험담입니다. 영향 범위가 11.0.0.0부터 11.2605.91.0 전까지라서, 그보다 오래된 예전 그림판을 쓰는 사람은 이 번호에 해당하지 않는 것 같다는 정리도 함께 달렸습니다. 이 두 가지가 실제로 사용자가 해야 할 일과 바로 연결되는 부분입니다.
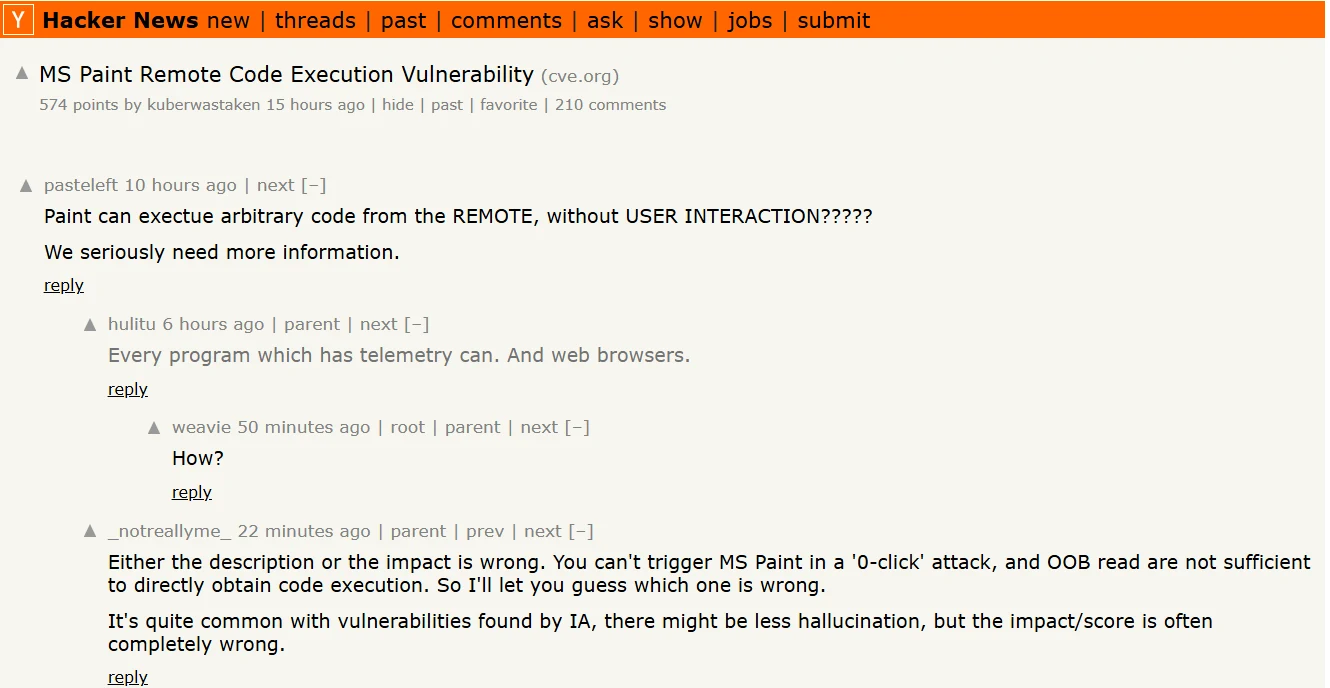
그림판 위험도 숫자로 보기: CVSS 8.1과 악용 가능성 낮음
숫자만 보면 무섭습니다. CVSS 기본 점수 8.1에, 공격 경로는 네트워크, 필요한 권한 없음, 사용자 조작 없음, 기밀성과 무결성과 가용성 영향은 모두 높음입니다. 이 조합만 떼어 놓고 보면 인터넷 어디서든 내 PC를 건드릴 수 있다는 뜻처럼 읽힙니다.
그런데 같은 표의 나머지 칸을 같이 봐야 실제 위험이 보입니다. 공격 복잡도는 '높음'이고, MSRC는 이 의미를 공격자가 시스템을 깊이 이해하고 있어야 하며 환경, 구성, 추가 보안 조치에 따라 성공이 보장되지 않는다고 풀어 두었습니다. 익스플로잇 코드 완성도는 '증명되지 않음', 공개 여부와 실제 악용 여부는 둘 다 '아니요', 악용 가능성 평가는 '악용 가능성 낮음'입니다. 그래서 시간 요소를 반영한 점수는 7.1로 내려갑니다.
미국 사이버보안 기관 CISA가 CVE 기록에 덧붙인 평가도 비슷합니다. 알려진 악용은 없음, 공격을 자동화하기는 어려움(Automatable: no), 대신 성공하면 기술적 영향은 전체(total)로 적었습니다. 정리하면 지금 당장 퍼지고 있는 공격은 아니지만, 고쳐 두지 않을 이유도 없는 종류입니다. 업데이트 자체는 Store에서 버튼 하나로 끝나니 미루지 않는 쪽이 낫습니다.
| 항목 | MSRC 표시 값 | 읽는 법 |
|---|---|---|
| 최대 심각도 | 중요(Important) | 가장 높은 등급인 긴급(Critical)보다 한 단계 아래 |
| CVSS 점수 | 기본 8.1, 시간 반영 7.1 | 공식 수정이 나왔고 공격 코드는 증명되지 않아 내려감 |
| 공격 복잡도 | 높음 | 환경과 구성에 따라 성공이 보장되지 않음 |
| 공개 여부, 악용 여부 | 아니요, 아니요 | 게시 시점 기준 공개된 공격이나 실제 피해 없음 |
| 악용 가능성 평가 | 악용 가능성 낮음 | MSRC 자체 평가 |
MSRC 보안 업데이트 가이드의 CVE-2026-83844 항목 값.
윈도우 11 그림판 버전 확인하는 법
먼저 내 그림판이 영향 범위에 드는지 봐야 합니다. 가장 쉬운 방법은 그림판을 열고 오른쪽 위 톱니바퀴 아이콘(설정)을 누르는 것입니다. 설정 화면 아래쪽 정보 칸에 지금 쓰는 그림판 버전 번호가 나옵니다.
번호를 정확히 보고 싶다면 PowerShell 한 줄이 편합니다. 시작 메뉴에서 PowerShell이나 터미널을 열고 아래 명령을 붙여 넣으면 설치된 그림판 패키지의 버전만 출력됩니다. 관리자 권한은 필요 없습니다. 모든 사용자 계정의 앱 목록을 보는 -AllUsers 옵션을 붙이면 관리자 권한이 없을 때 '액세스가 거부되었습니다'가 나오니, 내 계정 기준으로는 옵션 없이 실행하면 됩니다.
작업용으로 쓰는 윈도우 11 Pro PC에서 이 명령을 실행해 보니 11.2605.81.0이 나왔습니다. 기준선인 11.2605.91.0보다 낮은 번호라 영향 범위 안입니다. 따로 신경 쓰지 않으면 그림판처럼 자주 열지 않는 기본 앱은 이렇게 예전 빌드에 머물러 있기 쉽습니다. 해커뉴스 댓글에서 말한 '윈도우 업데이트에는 안 뜬다'는 상황과 비슷합니다.
번호 읽는 법도 짚어 두면 좋습니다. 11.2605.81.0과 11.2605.91.0은 앞의 11.2605까지 같고 세 번째 자리에서 81과 91로 갈립니다. 세 번째 자리가 91 이상이거나 두 번째 자리가 2605보다 크면 CVE 기록상 영향 범위 밖입니다. 그래도 MSRC가 보안 업데이트로 안내한 빌드가 11.2609.401.0이므로, 그 번호 이상으로 맞춰 두면 고민할 일이 없습니다.
Get-AppxPackage Microsoft.Paint | Select-Object Version

# 출력 예
# Version
# -------
# 11.2605.81.0Microsoft Store에서 그림판 업데이트하는 방법
그림판은 윈도우에 기본으로 깔려 있지만, 윈도우 11에서는 Microsoft Store를 통해 따로 업데이트되는 앱입니다. MSRC 보안 업데이트 표에서도 문서 칸은 'Store App', 다운로드 칸은 Store 상세 페이지로 연결되는 'Security Update', 빌드 번호는 11.2609.401.0으로 적혀 있습니다. 월례 누적 업데이트(KB 번호)로 들어오는 수정이 아니라는 뜻입니다.
순서는 간단합니다. 시작 메뉴에서 Microsoft Store를 열고 왼쪽 아래 라이브러리(다운로드) 메뉴로 들어가 '업데이트 받기'를 누릅니다. 목록에 그림판이 보이면 바로 받아지고, 다른 Store 앱 업데이트도 함께 내려옵니다. 웹 브라우저로 Microsoft Store의 그림판 페이지를 열어 'Microsoft Store에서 보기'를 눌러도 같은 앱 화면으로 넘어갑니다.
업데이트가 끝나면 앞에서 쓴 PowerShell 명령을 한 번 더 실행해 번호가 11.2609.401.0 이상으로 바뀌었는지 보면 됩니다. 번호가 그대로라면 Store에 마이크로소프트 계정으로 로그인돼 있는지, 업데이트가 일시 중지돼 있지 않은지부터 살펴봅니다. 마이크로소프트 지원 문서도 Store 앱 문제를 풀 때 계정 로그인과 윈도우 업데이트, Store 자체 업데이트를 먼저 보라고 안내합니다.
마이크로소프트 지원 문서는 Store 앱 업데이트를 자동으로 바꾸는 중이며 필요하면 일시 중지할 수 있다고 안내합니다. 자동 업데이트를 꺼 두었거나 일시 중지한 PC, 회사 정책으로 Store 접속을 막아 둔 PC라면 그림판이 예전 버전에 머물러 있을 가능성이 큽니다. 회사 PC라면 직접 Store를 여는 것보다 사내 IT 담당자에게 이 CVE 번호를 전달하는 편이 빠릅니다.

윈도우 업데이트만으로는 안 고쳐지는 기본 앱들
이번 일에서 기억해 둘 점은 그림판 하나보다 더 넓습니다. 윈도우 11의 기본 앱 상당수, 예를 들어 메모장이나 계산기 같은 앱도 Store를 통해 업데이트됩니다. 윈도우 업데이트 화면에서 '최신 상태입니다'를 봤다고 이런 앱까지 최신이라는 보장은 없습니다. 해커뉴스 댓글에서도 얼마 전 메모장 취약점 이야기가 함께 나왔는데, 결국 사용자가 챙길 곳은 Store 쪽입니다.
한 달에 한 번 정도 Store 라이브러리에서 업데이트 받기를 눌러 두는 습관이면 충분합니다. 시간이 오래 걸리지 않고, 그 자리에서 밀려 있던 기본 앱이 한꺼번에 정리됩니다. 오래된 노트북처럼 Store를 거의 열지 않는 PC가 있다면 이번 기회에 한 번 열어 보는 것이 좋습니다.
그림판이 왜 네트워크로 공격받을 수 있는 구조인지는 아직 설명이 나오지 않았습니다. 그림판에는 이미지 생성과 지우기 같은 AI 기능이 들어갔고 Store 페이지에도 'AI 기능 사용' 표시가 붙어 있지만, 이번 취약점이 그 기능과 연결돼 있다는 공식 언급은 없습니다. 원인에 대한 추가 설명이나 MSRC 문서 수정이 나오면 그때 다시 볼 일이고, 지금 할 일은 버전을 보고 11.2609.401.0 이상으로 올려 두는 것 하나입니다.